Cibersegurança em 2027: O Que Esperar do Cenário de Ameaças, IA e Criptografia Quântica
Especialistas projetam salto de ataques autônomos por IA, migração para criptografia pós-quântica e novas exigências regulatórias para empresas em 2027.
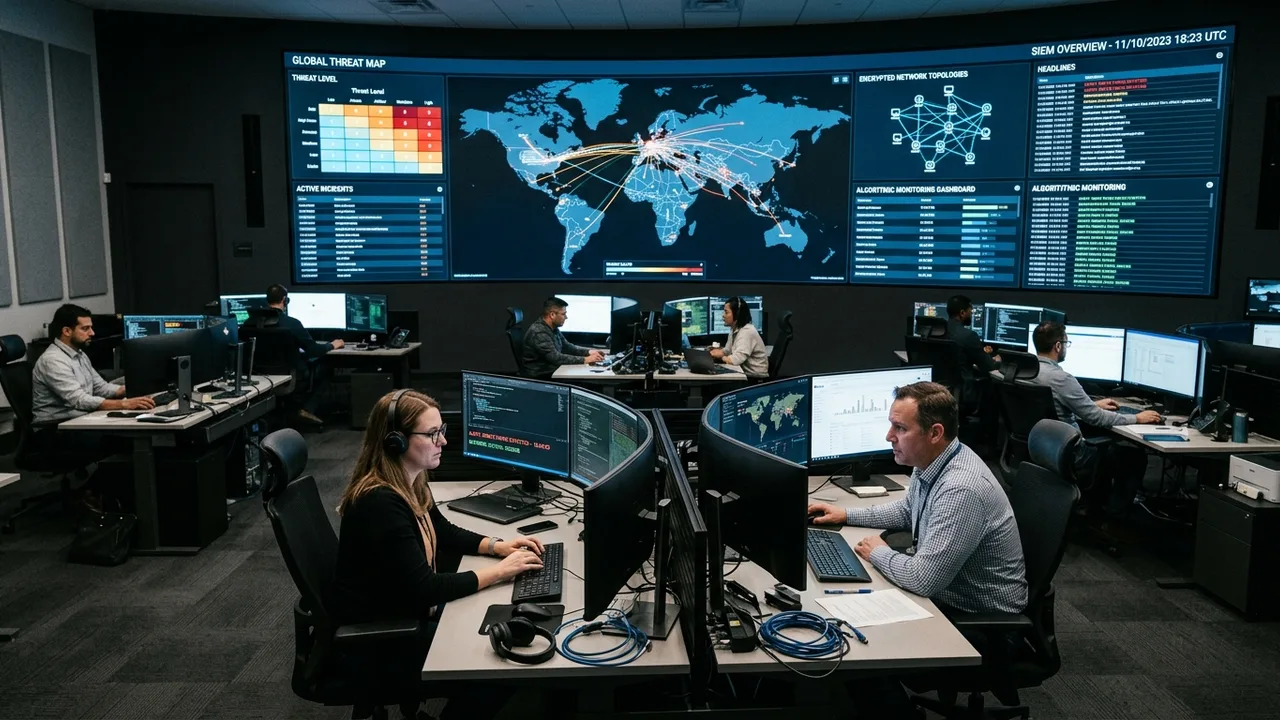
BRASÍLIA (DF) — A evolução acelerada da inteligência artificial generativa, a aproximação da viabilidade prática da computação quântica e a sofisticação sem precedentes do crime cibernético organizado estão redefinindo de forma drástica os alicerces da segurança da informação global. Relatórios estratégicos consolidados pelo Fórum Brasileiro de Cibersegurança, em consonância com diretrizes emitidas pelo Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST) e pela Autoridade Nacional de Proteção de Dados (ANPD), apontam que o ano de 2027 marcará um ponto de inflexão definitivo: a segurança digital deixará de ser um departamento reativo de suporte tecnológico para se consolidar como o principal pilar de sustentabilidade econômica, soberania institucional e continuidade de negócios de qualquer organização pública ou privada em todo o território nacional.
A convergência entre agentes autônomos de ataque e a miniaturização de ferramentas avançadas de invasão impõe às empresas brasileiras e aos órgãos governamentais dos 26 estados e do Distrito Federal uma reformulação estrutural urgente. Se até os anos recentes a maior parte dos incidentes resultava de descuidos humanos pontuais ou falhas de configuração exploradas manualmente por criminosos, o horizonte para 2027 desenha um cenário onde algoritmos ofensivos vasculham infraestruturas inteiras em frações de segundo, ajustam vetores de exploração em tempo real e executam sequestros de dados com dupla e tripla extorsão antes mesmo que equipes de suporte convencionais consigam emitir um alerta preliminar.
A Era da Inteligência Artificial Agêntica: Ataques Autônomos vs. Defesas Hiperautomatizadas
O principal vetor de disrupção cibernética projetado para 2027 reside na maturação da chamada "IA agêntica ofensiva". Diferente dos modelos de linguagem que apenas geram textos ou scripts quando solicitados por um operador humano, os agentes autônomos são treinados com objetivos estratégicos específicos — como comprometer um banco de dados relacional, extrair chaves de API em nuvem ou interceptar comunicações corporativas confidenciais — e recebem permissão para planejar, testar e executar de forma iterativa dezenas de caminhos de penetração sem qualquer intervenção externa.
Esses sistemas conseguem criar malwares polimórficos que reescrevem sua própria sintaxe a cada infecção, alterando hashes e padrões comportamentais para neutralizar sistemas legados de antivírus e detecção por assinatura. Diante dessa assimetria temporal, a única contrapartida viável para os Centros de Operações de Segurança (SOCs) consiste na hiperautomação defensiva. Em 2027, as defesas cibernéticas dependerão de plataformas de Extended Detection and Response (XDR) orientadas por modelos neurais capazes de identificar anomalias estatísticas mínimas no tráfego de dados e isolar computadores comprometidos em milissegundos, reduzindo o tempo médio de resposta de horas para nanossegundos.
O Desafio Quântico e a Ameaça do "Harvest Now, Decrypt Later"
Outra fronteira crítica que exige providências imediatas até 2027 envolve a transição para a Criptografia Pós-Quântica (PQC). Embora os computadores quânticos com capacidade suficiente para quebrar algoritmos assimétricos tradicionais (como RSA-2048 e Diffie-Hellman em curvas elípticas) sejam previstos para o final da presente década, a ameaça à segurança da informação já é uma realidade presente devido à tática conhecida como Harvest Now, Decrypt Later (Colha Agora, Descriptografe Depois).
Atores hostis e organizações especializadas em espionagem industrial já estão interceptando e gravando petabytes de tráfego cifrado de instituições financeiras, operadoras de telecomunicações, empresas de energia e órgãos de defesa governamental. O objetivo dessa interceptação massiva é armazenar os dados até que processadores quânticos funcionais consigam quebrar essas chaves em minutos, expondo segredos de Estado, patentes farmacêuticas e históricos financeiros sigilosos. Por essa razão, a corrida para adotar os novos algoritmos padronizados pelo NIST — como o ML-KEM para encapsulamento de chaves e o ML-DSA para assinaturas digitais — deixará de ser opcional e passará a ser exigência mandatória em contratos públicos e sistemas de pagamentos até 2027.
Matriz Comparativa: Panorama das Ameaças e Arquiteturas Defensivas para 2027
A tabela abaixo sintetiza a transformação dos principais vetores de vulnerabilidade digital e os requisitos tecnológicos obrigatórios para mitigação no ciclo de 2027:
| Vetor de Risco Tecnológico | Cenário Atual de Incidentes | Projeção Crítica para 2027 | Arquitetura Defensiva Mandatória |
|---|---|---|---|
| Engenharia Social e Phishing | E-mails falsos e mensagens clonadas | Deepfakes de voz e vídeo em tempo real | Autenticação FIDO2 / Passkeys sem senha |
| Exploração de Vulnerabilidades | Scanners manuais e testes de penetração | Agentes de IA autônomos explorando 0-days | Gestão contínua de exposição a ameaças (CTEM) |
| Criptoanálise e Sigilo de Dados | Criptografia RSA e ECC considerada segura | Decifração quântica de históricos gravados | Algoritmos Pós-Quânticos (PQC / ML-KEM) |
| Cadeia de Suprimentos (Software) | Bibliotecas desatualizadas em repositórios | Envenenamento de dependências automatizado | SBOM obrigatório e assinatura criptográfica |
| Infraestruturas Críticas (OT/SCADA) | Redes isoladas ou com firewalls simples | Invasão direcionada a redes de energia e água | Micro-segmentação Zero Trust (ZTNA) em OT |
| Extorsão por Ransomware | Criptografia local de discos e backup | Tripla extorsão e vazamento regulatório | Arquitetura de resiliência imutável e isolada |
Deepfakes Hiper-Realistas e a Ruptura da Confiança Humana
A engenharia social alcançará um patamar de complexidade sem precedentes até 2027. O avanço de ferramentas de síntese audiovisual em tempo real permite que cibercriminosos simulem com fidelidade absoluta a voz, os trejeitos faciais e o padrão de respiração de executivos, autoridades públicas e familiares em chamadas telefônicas e videoconferências corporativas. Casos de fraudes milionárias decorrentes de reuniões virtuais inteiramente povoadas por avatares falsos já deixaram de ser ficção científica para se tornarem ocorrências reais em centros financeiros internacionais.
Para conter essa vulnerabilidade intrínseca à percepção humana, as organizações estão abandonando senhas alfanuméricas e autenticação baseada em SMS ou aplicativos comuns de verificação. A tendência mandatória até 2027 é o estabelecimento de chaves de hardware criptográficas baseadas no padrão FIDO2 e chaves de acesso (Passkeys) integradas diretamente aos módulos de segurança confiáveis dos dispositivos (TPM e Secure Enclave), tornando impossível que uma credencial seja interceptada ou repassada involuntariamente por um funcionário enganado por um deepfake.
O diretor de pesquisa em segurança cibernética do Fórum Brasileiro de Tecnologia destaca que a mudança cultural e técnica é indispensável para a sobrevivência das corporações:
"Em 2027, nenhuma empresa poderá presumir que sua rede interna é segura ou que uma voz conhecida em uma conferência de negócios é autêntica sem verificação criptográfica subjacente. A cibersegurança não é mais um custo de tecnologia da informação, mas o seguro de vida de qualquer operação que dependa de dados digitais. Aqueles que não migrarem suas defesas para arquiteturas automatizadas e protocolos pós-quânticos enfrentarão um ambiente hostil no qual a perda de reputação e as sanções regulatórias serão fatais para a continuidade do negócio."
Conformidade Regulatória e o Impacto Econômico da Não-Conformidade
No Brasil, a convergência entre a Lei Geral de Proteção de Dados (LGPD) e as novas diretrizes da ANPD para o uso responsável de sistemas automatizados e inteligência artificial tornará a responsabilidade civil das diretorias empresariais muito mais rígida. Multas financeiras severas, sanções de proibição de tratamento de dados e processos judiciais coletivos serão a consequência imediata de vazamentos que decorram de negligência técnica ou ausência de controles proporcionais ao risco.
Além das exigências nacionais, as empresas brasileiras inseridas no comércio global precisarão demonstrar conformidade com legislações internacionais rigorosas, como a diretiva europeia NIS2 e o Cyber Resilience Act, que impõem auditorias minuciosas na cadeia de valor e exigem notificação formal de incidentes críticos em prazos de até vinte e quatro horas. Essa pressão regulatória transformará a governança de cibersegurança em fator determinante para obtenção de crédito bancário, atração de investimentos de capital de risco e fechamento de contratos de exportação em todos os setores produtivos do país.
Guia Estratégico: Como se Preparar para as Exigências de 2027
Especialistas e conselheiros de tecnologia recomendam um plano de ação escalonado para que empresas de todos os portes e órgãos públicos alcancem maturidade cibernética compatível com o cenário de 2027:
- Inventário Completo de Ativos Criptográficos: Mapear todos os algoritmos, certificados digitais e bibliotecas de criptografia em uso na organização para criar um cronograma formal de migração pós-quântica.
- Implementação Rigorosa de Zero Trust: Eliminar o conceito de "zona confiável" na rede corporativa; cada solicitação de acesso deve ser autenticada, autorizada e criptografada de ponta a ponta com base no contexto do usuário e do dispositivo.
- Adoção de Chaves de Acesso (Passkeys): Eliminar o uso de senhas fracas ou reutilizadas em sistemas corporativos críticos, priorizando credenciais criptográficas atreladas ao hardware.
- Auditoria Contínua da Cadeia de Software: Exigir Software Bill of Materials (SBOM) de todos os fornecedores e parceiros tecnológicos para impedir que componentes de código aberto comprometidos entrem em produção.
- Testes de Resiliência e Simulações de Crise: Conduzir simulações periódicas de ataques autônomos de ransomware e sequestro de identidade com envolvimento direto da alta administração, testando backups imutáveis e planos de recuperação de desastres.
Fonte: Fórum Brasileiro de Cibersegurança / NIST / ANPD
❓ Perguntas Frequentes
Até 2027, os ataques cibernéticos deixarão de depender predominantemente de intervenção humana direta na execução de cada etapa de invasão, sendo conduzidos por agentes autônomos de inteligência artificial capazes de realizar varreduras adaptativas em tempo real. Esses sistemas autônomos identificarão brechas em código-fonte, criarão malwares polimórficos instantâneos que alteram sua assinatura lógica para burlar antivírus convencionais e sintetizarão campanhas de engenharia social hiper-personalizadas utilizando dados públicos e corporativos. Em resposta obrigatória, os centros de segurança defensiva (SOCs) estão sendo remodelados para operar com plataformas automatizadas de resposta em microssegundos, já que analistas humanos não conseguem acompanhar a velocidade milimétrica dos novos vetores ofensivos orientados por redes neurais generativas.
A transição para padrões de criptografia pós-quântica (PQC) torna-se mandatória devido à iminência operacional dos computadores quânticos capazes de quebrar chaves assimétricas tradicionais, como RSA e criptografia de curvas elípticas. O maior perigo imediato decorre da estratégia conhecida como 'colha agora, descriptografe depois' (Harvest Now, Decrypt Later), na qual grupos criminosos e atores estatais interceptam e armazenam grandes volumes de dados governamentais e empresariais confidenciais para decifrá-los no momento em que os computadores quânticos atingirem capacidade plena. Por essa razão, órgãos internacionais e normativas do NIST e da ANPD estipulam que sistemas financeiros, governamentais e de telecomunicações iniciem a substituição de chaves por algoritmos resistentes a ataques quânticos até 2027.
Organizações brasileiras precisam implementar uma governança integral baseada no modelo Zero Trust, que assume a premissa de que a rede interna já pode estar comprometida, exigindo verificação contínua de identidade e micro-segmentação de acessos. Além disso, é essencial substituir senhas e mecanismos tradicionais de autenticação de dois fatores vulneráveis a SIM swap por chaves de acesso criptográficas resistentes a phishing (Passkeys e FIDO2). As corporações devem também auditar a integridade de suas cadeias de suprimentos de software (SBOM), implementar monitoramento comportamental em tempo real com plataformas XDR e estabelecer planos de contingência técnica testados periodicamente contra ataques de sequestro de dados (ransomware) com foco na resiliência operacional imediata.
Redação Foco do Estado
Repórter
💬 Fale com a Redação
Tem alguma denúncia, flagrante, reclamação ou sugestão de pauta para o portal? Envie fotos, vídeos e informações direto para nossos jornalistas no WhatsApp.
Leia também
Plano de infraestrutura em MS acelera obras da Rota Bioceânica e impulsiona Safra 2026
17 de setembro de 2026
📈 EconomiaGoverno de MS Consolida Polo de Celulose e Atrai R$ 90 Bilhões em Investimentos Privados
16 de setembro de 2026
📈 EconomiaProcon-MS Orienta Consumidores Sobre Ressarcimento por Perdas com Falta de Energia
13 de setembro de 2026
📈 EconomiaPiraputanga e Serra de Maracaju: Valorização de Terrenos e Turismo em MS
08 de setembro de 2026